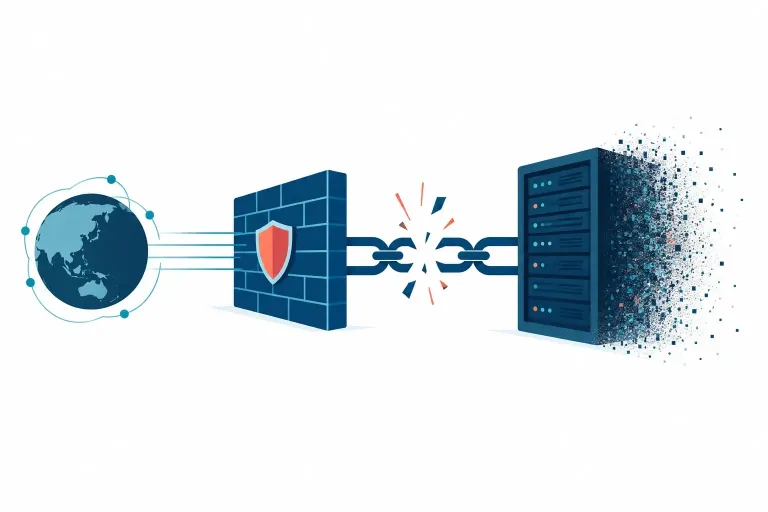
Check Point ゲートウェイに PHP2Shell の連鎖攻撃、ESXi を消去するワイパーも
Check Point の Security Gateway(Mobile Access)が PHP2Shell と root 奪取の脆弱性で攻撃され、ESXi のデータを消すワイパーも確認。11月の Jumbo Hotfix を適用し、侵害の痕跡を確認してください。
Topic
マルウェア・ランサムウェア
Articles
Check Point の Security Gateway(Mobile Access)が PHP2Shell と root 奪取の脆弱性で攻撃され、ESXi のデータを消すワイパーも確認。11月の Jumbo Hotfix を適用し、侵害の痕跡を確認してください。
古い DSM の Synology NAS が C3RB3R ランサムウェアの攻撃を受けています。2024年に修正済みの脆弱性が悪用されたとされ、DSM 7.2.2 は 7.2.2-72806-1 以降への更新が必要です。
Microsoft SharePoint のコードインジェクションの脆弱性 CVE-2026-65660 を CISA が9月25日に悪用確認の一覧に追加。10月にはランサムウェア「Warlock」の攻撃での悪用も報じられています。
Clips
問い合わせフォームの画像添付機能から不正ファイルが置かれバックドアが設置された。11月5日までの会員最大13万6,968人の氏名・住所・カード下4桁などが流出の可能性。サイトは停止中。
11月17日にサーバーのデータ暗号化を確認し、埼玉事業所と子会社の生産システムを停止。スマートメーターの出荷ができず、再開は未定。流出は調査中。
Mandiant/GTIG が分析。スーパー管理者の乗っ取り、Takeout での一括持ち出し、攻撃者登録のパスキー残存が特徴。管理者の MFA 見直しと端末・パスキーの棚卸しを。
2026年11月17日に公開された 1.26.1・1.26.2 が改ざんされ、環境変数やクラウドの認証情報を外部へ送信。PyPI は隔離済み、1.26.0 に固定し、秘密情報の再発行を。
7月に障害を調査して判明したランサムウェア被害。会員14万2,591アカウントの氏名・住所・連絡先・契約情報が窃取された可能性がある。
サーバー235台・ドメイン257件を押収し、約640万件の盗まれた認証情報を確保。WordPress 管理者は管理者パスワードの変更・MFA・不審アカウントやバックドアの削除を。
クラウド版 ScreenConnect に侵入し48組織・288台に不正クライアントを導入。クライアント側の欠陥 CVE-2026-84869 は 26.6.5 で修正、拡張機能 RMM+ 1.0.31・1.0.32 の認証不備も悪用。
管理者アカウントが悪用され、2026年10月16〜19日に閲覧者へ偽のロボット確認画面などが出た可能性。個人情報の流出は未確認。画面の指示でコマンドを実行せず、OS・ブラウザを最新に。
