重要ポイント
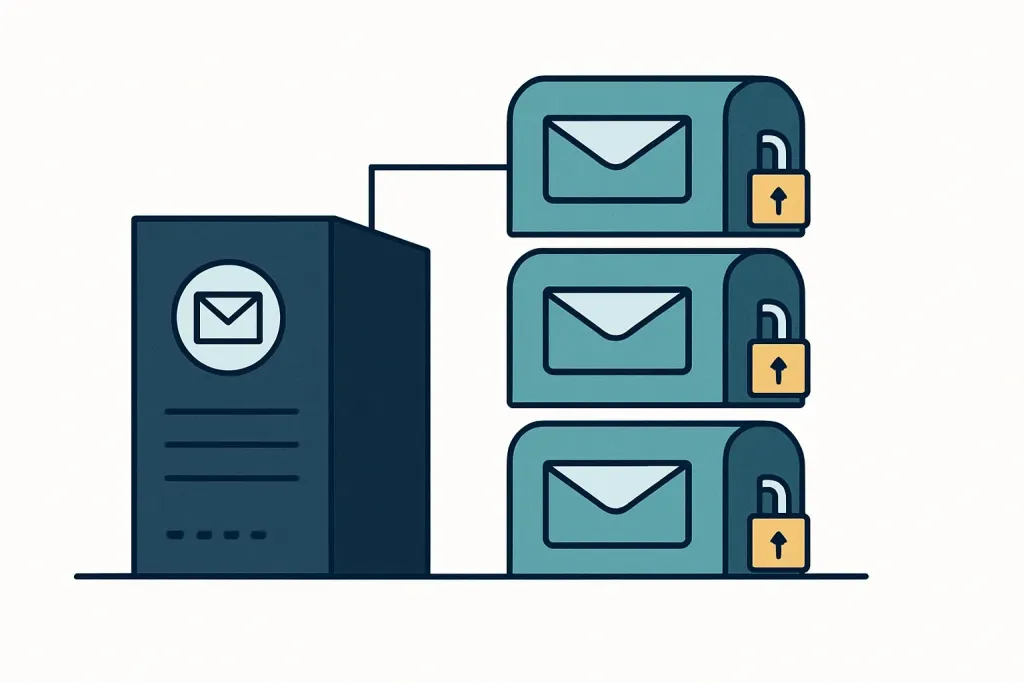
- 何が起きたか: Microsoft Exchange Server に、認可の不備で、認証済みの利用者が同じ組織の他人のメールボックスにアクセスできる脆弱性(CVE-2026-96940)
- 深刻度: 重要(CVSS 8.8)。Microsoft の評価は「悪用される可能性が高い」
- 悪用の状況: 公表の時点で、悪用は確認されていない
- 対象: オンプレミスの Exchange Server。Exchange Online はサービス側で修正済み
- 公開日: 2026年10月5日
バージョンと対処(まずここを確認)
| 製品 | 影響を受けるバージョン | 修正版(これ以上にする) |
|---|---|---|
| Exchange Server Subscription Edition | RTM | Microsoft のセキュリティ更新プログラム(公式情報で KB を確認) |
| Exchange Server 2019 | CU14・CU15 | 同上 |
| Exchange Server 2016 | CU23 | 同上 |
| Exchange Online | 影響なし(サービス側で修正済み) | 対応不要 |
対処: Microsoft のセキュリティ更新プログラムガイドで CVE-2026-96940 を確認し、該当のセキュリティ更新プログラムを適用します。
確認: Exchange 管理シェルで Get-ExchangeServer | Format-List Name,AdminDisplayVersion を実行し、CU と更新の適用状況を確認します。
概要
2026年10月5日、オンプレミスの Microsoft Exchange Server に、認可の不備によって、認証済みの利用者が同じ組織の他人のメールボックスを読める脆弱性(CVE-2026-96940、CVSS 8.8)があることが報じられました。メールや添付ファイルを読まれる恐れがあり、Microsoft は悪用される可能性が高いと評価しています。Exchange Online は対応不要ですが、オンプレミスで運用している場合は更新が必要です。
影響と対処
影響を受けるもの
オンプレミスの Exchange Server Subscription Edition(RTM)、Exchange Server 2019(CU14・CU15)、Exchange Server 2016(CU23)です。Microsoft 365 の Exchange Online は、Microsoft 側で修正されているため対応は要りません。
どんな問題か
権限の確認(認可)の不備により、組織のアカウントを持つ人が、権限を引き上げて同じ組織の他人のメールボックスにアクセスできる問題です。別の組織(テナント)のメールボックスには届きません。
対処方法
セキュリティ更新プログラムを適用します。サポートの終わった古い CU を使っている場合は、先にサポート中の CU に上げる必要があります。
確認方法
Exchange 管理シェルでバージョンを確認し、Microsoft の Health Checker スクリプトで更新の適用状況を確かめると確実です。
対応チェックリスト
- オンプレミスの Exchange があるか確認する
- CU とセキュリティ更新の適用状況を確認する
- CVE-2026-96940 の更新プログラムを適用する
- 古い CU ならサポート中の CU に上げる
出典
- Microsoft Exchange Flaw Lets Authenticated Attackers Read Other Users’ Mailboxes(The Hacker News・2026年10月5日)
- CVE-2026-96940(Microsoft セキュリティ更新プログラム ガイド)